安装包哈希比对
下载完成后核对安装包的数字签名与哈希值,与官方公布的校验信息一致再安装,可识别被二次打包注入恶意代码的欧交易所交易所下载文件。
第一步,确认下载入口来自官方公示渠道,不点击聊天工具转发的短链;第二步,下载后不急于安装,先核对包体签名与哈希;第三步,安装时逐项审视权限申请,拒绝与交易无关的读取请求;第四步,首次登录即开启二次验证并绑定常用设备;第五步,保留安装包校验记录,便于后续版本比对。按此顺序操作,可将欧交易所交易所下载环节的主要风险控制在可接受范围。
安装环节若检测到包体签名与官方记录不符,系统会提示风险,避免用户在不知情下使用被篡改的欧交易所交易所下载文件。
第三方商店的包体可能被二次打包,签名与官方记录未必一致。建议只从官方公示渠道获取,若已从第三方安装,应核对签名并在应用内检查版本信息,异常则卸载重装。
下载完成后核对安装包的数字签名与哈希值,与官方公布的校验信息一致再安装,可识别被二次打包注入恶意代码的欧交易所交易所下载文件。
更新前确认推送来源为应用内官方更新通道,不点击短信或邮件中的更新链接;更新包下载后核对签名与版本号,与官方公告一致再安装,避免在非官方页面手动替换安装包。
欧交易所交易所下载前应逐字比对域名拼写,警惕形近字母替换与多余子域,通过官方公示入口进入,避免搜索引擎竞价广告位误导。
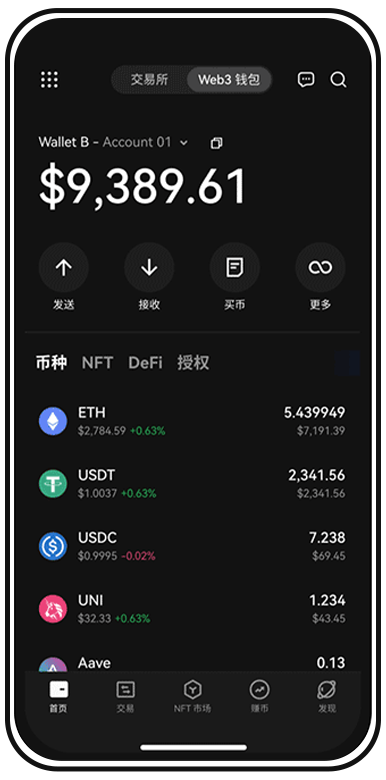
安装欧交易所交易所下载后关闭非必要通讯录、短信读取权限,仅保留相机与存储用于扫码和更新,降低信息泄露面。
应用内提供权限调用记录查看,用户可核对欧交易所交易所下载后各权限的实际使用情况,发现异常调用及时收回授权。
交易类应用无需通讯录权限即可完成核心功能。若安装环节强制索取,应拒绝并在系统设置中关闭该授权;若拒绝后无法使用,说明包体异常,建议更换官方渠道重新下载。
建立欧交易所交易所下载安装包的信誉档案,记录签名与哈希,供用户下载后快速比对确认来源真实性。
每个欧交易所交易所下载渠道均对应可查的发布记录,用户可回溯版本发布时间与签名主体,异常版本能被快速识别并停止使用。
欧交易所交易所下载完成后可绑定常用设备指纹,非常用设备登录触发二次验证,减少凭证被盗后的直接损失。
用户可订阅与欧交易所交易所下载相关的安全公告,版本更新与仿冒预警第一时间触达,减少信息滞后带来的风险。
下载环节的一次疏忽可能带来长期隐患。现在就按渠道核验、包体比对、权限收敛三步完成自查,确保你获取的欧交易所交易所下载文件来源可信、签名一致、授权可控。